Blog | 2026年11月19日
顧客データを外部サービスに預けている川崎の中小企業へ|KARTE・メール配信の相次ぐ漏えいから考える「これからの預け方」
「うちのメルマガ、大丈夫かな」。KARTEやメール配信サービスで漏えいが相次ぎ、不安を感じている経営者の方へ。外部のサービスをやめる必要はありません。大事なのは、何を、どこに、どれだけ預けているか。川崎の小さな会社・お店が今日から1つずつできる見直しをお話しします。
「うちのメルマガ、大丈夫かな」「予約のシステムに、お客様の電話番号を全部入れてしまっているけれど……」。ここ数日、ニュースを見てそんな不安を感じた経営者の方も多いのではないでしょうか。
2026年11月、多くの企業が使うWeb接客・顧客分析のサービス「KARTE(カルテ)」が不正アクセスを受け、利用企業が預けていた顧客データが漏えいしました。10月からはメール配信サービスでも同じような事故が続いています。
最初にお伝えしたいのは、小さな会社やお店が、いますぐ全部のサービスをやめる必要はないということです。大事なのは、外部のサービスを使うかどうかではなく、何を、どこに、どれだけ預けているかです。この記事では、川崎の中小企業・お店が今日から1つずつできる見直しを、順番にお話しします。
いま何が起きているのか
KARTEへの不正アクセス(11月13日)
11月13日未明、株式会社プレイドのKARTEのサーバーが、弱点(脆弱性)を突かれて不正アクセスを受けました。システムやデータベースにつなぐための認証情報が盗まれ、データが外に持ち出されています。漏えいが確認されたのは、次の3種類です。
- KARTEに登録されたアカウントのメールアドレス(79,249件)
- ほかのサービスとつなぐための「鍵」(キーやトークンと呼ばれる認証情報)
- 利用企業がKARTEに預けていた顧客データの一部
利用企業側の公表も相次いでいます。11月18日時点で、ディーエイチシーが約1,911万件、ジンズが約1,829万件、しまむらが約700万件、三菱UFJ銀行が約650万件など。公表した組織は70を超え、まだ調査中の企業もあります。各社の件数を足し合わせると、1億件に迫る規模です。
メール配信サービスでも10月から続いている
| サービス(運営会社) | 種類 | 公表されている影響 |
|---|---|---|
| Cuenote FC(ユミルリンク) | メール配信 | 延べ約5,163万件 |
| アララ メッセージ(アララ) | メール配信 | メールアドレス約8,133万件(契約企業 最大約380社) |
| ブラストメール(ラクスライトクラウド) | メール配信 | 421契約に影響 |
どれも「多くの会社が、同じ1つのサービスに顧客データを預けている」という点が共通しています。1か所が破られると、そこを使っていたすべての会社に被害が広がります。
なぜ「顧客管理・メール配信」のサービスが狙われるのか
- 顧客データが1か所に集まっている。数百社分の会員情報が同じ場所にあるので、攻撃する側から見れば効率がよいのです。
- ほかのサービスの「合鍵」を持っている。ネットショップや予約システムとつなぐための鍵が盗まれると、そこから次のサービスへ入り込まれるおそれがあります。
- 本物の配信元から偽メールを送れてしまう。配信の仕組みそのものを悪用されると、お客様には本物と見分けがつきません。
こうしたサービスは「データをたくさん集めるほど便利になる」ように作られています。便利さと安全が、どうしてもぶつかりやすい道具なのです。
これからは「全部預ける」から「必要な分だけ預ける」へ
外部のサービスがなくなるわけではありません。ただ、使い方と選び方は変わっていくはずです。
- 預ける項目を減らす。メルマガを送るだけなら、必要なのはメールアドレスと会員番号くらいです。住所や電話番号、誕生日まで送る必要はありません。漏れても困らない項目だけにしておけば、万一のときの被害は小さくなります。
- 選ぶときに「事故のとき」を確かめる。機能や値段だけでなく、事故が起きたときの連絡のしかた、止まったときの代わりの手段、解約したときにデータを消してくれるか。この3つを契約前に聞いておきます。
- 「合鍵」を管理する。サービス同士をつなぐ鍵が、いま何本あって、誰が作ったのか。使っていない鍵は止め、残す鍵もときどき作り直します。
- 規模に合った道具を選ぶ。お客様が数百人〜数千人なら、Googleスプレッドシートとふだんのメールでも十分に回ることがあります。いまは生成AIに手伝ってもらえば、専門知識がなくても、お知らせの文面づくりや名簿の整理ができます。
私たち自身も、高額な顧客管理システムを買わずに、必要な機能だけをスプレッドシートとAIで作って社内の案件管理をしています。その仕組みは活用事例で紹介しています。
たとえば:高津区の雑貨店の見直し
溝の口で雑貨店を営むお店を例に考えてみます(説明のための架空の例です)。
| 見直し前 | 見直し後 | |
|---|---|---|
| メルマガのサービス | 会員2,000人分の氏名・住所・電話・誕生日を登録 | メールアドレスと会員番号だけ |
| 住所・電話番号 | メルマガ・予約・ネットショップのあちこちに入っている | お店の台帳(スプレッドシート)だけに置く |
| サービス同士のつながり | 以前の担当者がつないだまま。誰も中身を知らない | つながりと鍵を一覧にし、使っていないものは解除 |
| 退会したお客様 | データが残ったまま | 毎月末に削除 |
| 台帳の守り方 | パスワードだけ | 2段階認証を設定 |
やったことは、新しいシステムを入れることではなく、預け先と項目を減らしたことだけです。これだけで、どこかのサービスで事故が起きても、漏れるのは「メールアドレスと会員番号」にとどまります。
今日からできる6つのチェック
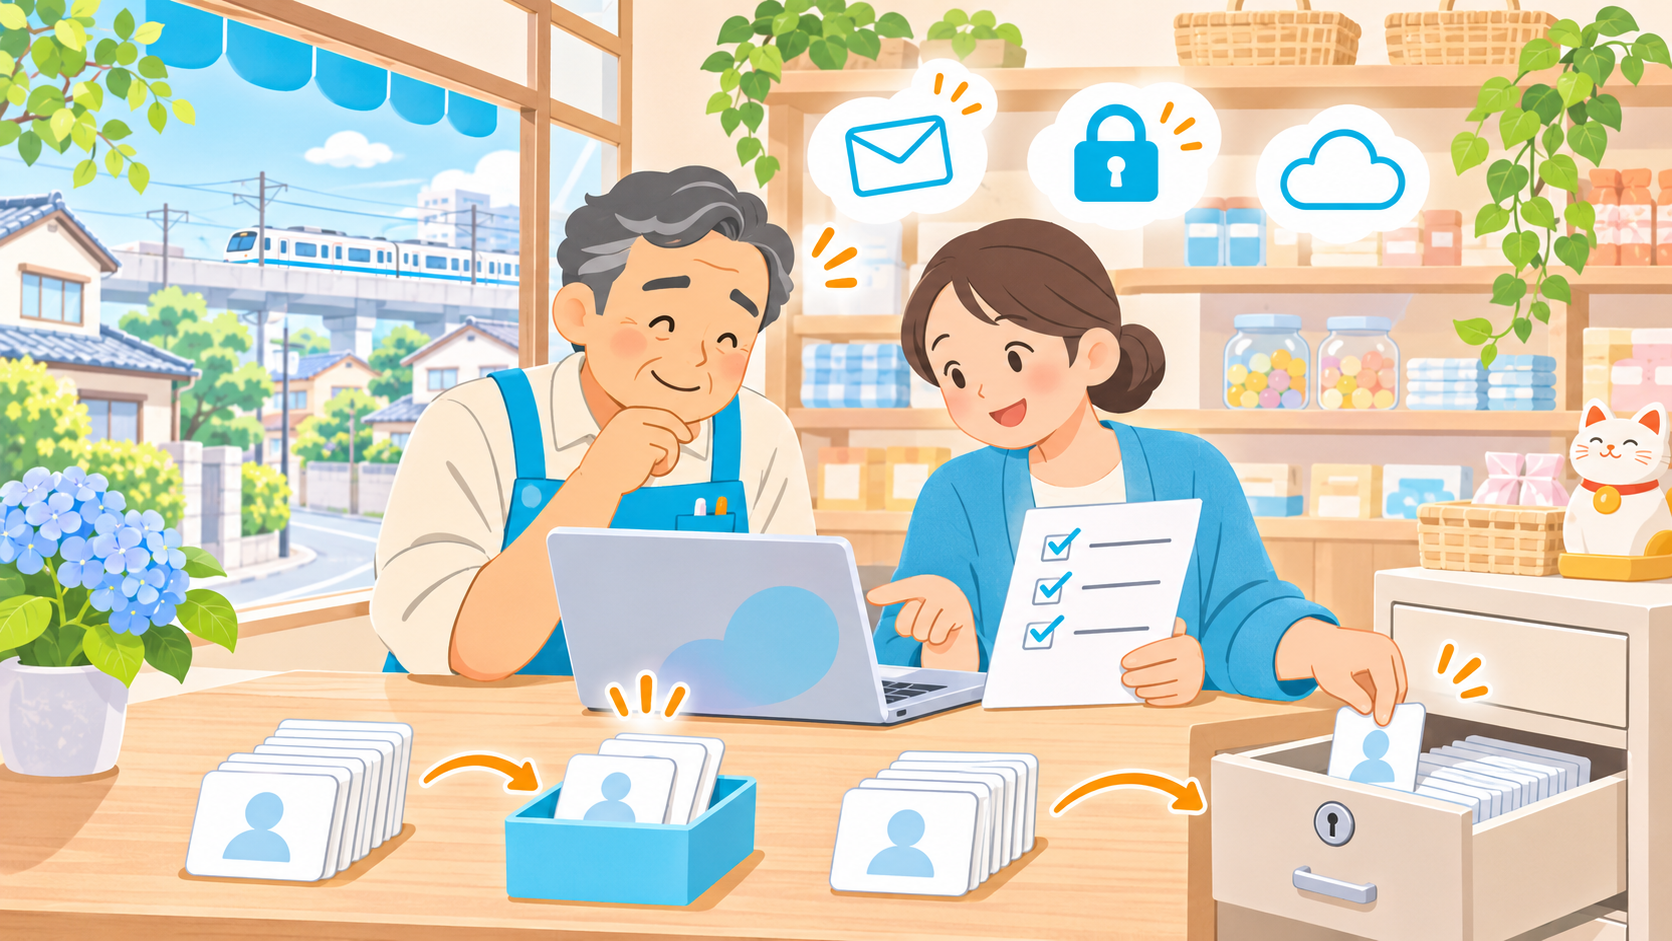
- 棚卸し:お客様の情報を預けている外部サービスを、全部書き出します。メルマガ、予約、ネットショップ、問い合わせフォーム、ポイントカード、アンケートなど。紙1枚で構いません。
- 項目の確認:それぞれのサービスに、どの項目を渡しているかを確かめます。使っていない項目は消します。
- 鍵の確認:サービス同士のつながり(API連携)やログイン情報を一覧にします。使っていないものは解除し、心配なものは作り直します。
- 2段階認証:管理画面のログインを、すべて2段階認証にします。パスワードが漏れても、それだけでは入られなくなります。
- 事故のときの手順:委託先から「漏えいのお知らせ」が届いたら、誰が・何を・いつまでにするかをA4一枚にまとめておきます。
- お客様への声かけ:「当店の名前をかたる不審なメールにご注意ください」と、ふだんから伝えておきます。
お店の名前をかたる偽メールが送られていないかは、自社のメールの設定でも防げます。なりすましメールを防ぐ設定の記事と、無料のセキュリティチェックもあわせてお使いください。
もし「漏えいのお知らせ」が届いたら
使っているサービスから事故の連絡が来ても、まずは落ち着いて、次の順に進めてください。
- お知らせを読み、何が漏れたかを確かめる。自社のデータが含まれているか、どの項目か。分からなければ委託先に問い合わせます。
- 言われた対応をすぐにする。KARTEの件では、プレイドが利用企業に、連携に使っていた鍵の無効化を求めています。パスワードや鍵の作り直しは、その日のうちに。
- 報告と通知の要否を確かめる。不正アクセスによる漏えいは、件数が少なくても、個人情報保護委員会への報告とお客様への通知が必要になる場合があります。委託先とどちらがどう行うかを確認し、迷ったら委員会の相談窓口に問い合わせます。
- お客様にお詫びと注意のお知らせを出す。偽メールへの注意も、あわせて伝えます。
文面に迷ったときは、AIに下書きを手伝ってもらうのも一つの方法です。ただし、事実と違うことが入っていないかは、必ずご自身で確かめてから出してください。
外部サービスは「使い方」で安全さが変わる
お客様から見れば、委託先から漏れても「あの会社から漏れた」のと同じです。でも、だからといって怖がって何も使わないのでは、仕事が回りません。
- 何を、どこに預けているかを知っておく
- 必要な分だけを預ける
- 会社の規模に合った道具を選ぶ
この3つを押さえておけば、外部のサービスは、これからも小さな会社の心強い味方になります。今回の出来事を、お客様の情報を見直すよい機会にしていただければと思います。
「うちはどこに何を預けているんだろう」を、一緒に整理します
かわさき楽AIサポートは「AIの専門家」ではなく、「整理役」として川崎の中小企業・お店に伴走しています。今回のような見直しでは、次のようなお手伝いができます。
- 契約しているサービスと、預けている項目の棚卸し
- 使っていないつながり・項目の整理と、2段階認証の設定
- スプレッドシートとAIを使った「身の丈の顧客管理」づくり
棚卸しは、お客様の名簿を私たちに渡していただかなくても進められます。画面を一緒に見ながら、どこに何があるかを書き出していく形です。
- 預け先の整理と、顧客管理の作り直しをまとめて相談したい方へ → 業務改善コンサルティング(成果報酬型)
- 経営者として、顧客情報とAIの扱い方のルールを決めたい方へ → 経営者向け生成AI研修
- 社員やスタッフに、情報の扱い方とAIの使い方を覚えてもらいたい方へ → 中小企業向けAI研修
AIを使うときの情報の線引きは、「AIに個人情報を入れない」だけでは会社を守れないの記事でまとめています。
よくある質問
使っているメール配信や予約のサービスが心配です。すぐに解約したほうがいいですか?
慌てて解約する必要はありません。まず、そのサービスから事故のお知らせが届いていないか、公式サイトのお知らせ欄を確かめてください。そのうえで、そのサービスに預けている項目を見直し、使っていない項目を消すことと、管理画面のログインを2段階認証にすることから始めましょう。解約や乗り換えは、それからゆっくり考えても遅くありません。
うちは小さなお店で、お客様は数百人です。それでも気にしたほうがいいですか?
はい。件数が少なくても、お客様から見れば「あのお店から漏れた」ことに変わりはありません。ただ、小さなお店ほど見直しはすぐに終わります。預けているサービスを書き出し、項目を減らし、2段階認証を入れる。この3つなら1日で済むことがほとんどです。
委託先のサービスから漏えいしたら、うちにも何か手続きが必要ですか?
必要になる場合があります。不正アクセスによる漏えいは、件数が少なくても、個人情報保護委員会への報告とお客様への通知が求められることがあります。委託先からの案内をよく読み、報告をどちらがどう行うかを委託先と確認してください。迷ったときは、個人情報保護委員会の相談窓口に問い合わせると確実です。
参考にした情報
- piyolog「プレイドのCXプラットフォーム「KARTE」への不正アクセスについてまとめてみた」(2026年11月18日)
- piyolog「相次ぐメール配信サービスへの不正アクセスについてまとめてみた」(2026年11月9日)
- Impress Watch「「KARTE」情報漏えい、JINS・三菱UFJなど多数の企業に影響」
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
件数は2026年11月18日時点の各社公表に基づきます。今後の続報で変わることがあります。
「うちは何をどこに預けている?」を、一緒に書き出しませんか
初回の無料相談では、この記事の6つのチェックのうち「1. 棚卸し」と「4. 2段階認証」だけでも、その場で一緒に進められます。かわさき楽AIサポートは、川崎市高津区(溝の口・武蔵新城・二子新地)を中心に、中小企業・個人事業主のAI活用と業務の見直しを伴走しています。川崎市内は訪問にも対応します。料金は毎回事前にお伝えし、提示した額を超える請求はしません。
First Step
「うちは何をどこに預けている?」を、一緒に書き出しませんか。
法人・事業者の方は 川崎市のAIコンサルティング/法人向けAI研修、ご家庭の方は 個人・ご家庭向けサポート もご覧ください。